Se adelanta
Va directo a implementar, antes de que nadie haya acordado qué se estaba construyendo.
Open source · Apache 2.0 · 100% free
Dilux Agentic Workflow es un pipeline de desarrollo por el que tu agente tiene que pasar: seis fases en orden, gates que no puede esquivar hablando, auditores que no escribieron el código que revisan, y estado que sobrevive a cerrar la terminal.
Es 100% gratis y siempre lo va a ser: no hay edición paga, ni SaaS, ni cuenta que crear.
El problema
Ninguna se arregla escribiendo un prompt mejor. Son estructurales, y lo que las arregla es estructura.
Va directo a implementar, antes de que nadie haya acordado qué se estaba construyendo.
Cuarenta mensajes después, la decisión que tomaste hace una hora ya no está, y el código se aleja de ella sin que nadie lo note.
Dale cuarenta reglas y va a cumplir las que quedaron cerca del final de la ventana de contexto.
Seis meses después nadie puede decir qué se decidió, por qué, ni contra qué especificación se construyó.
Cómo fluye un pedido
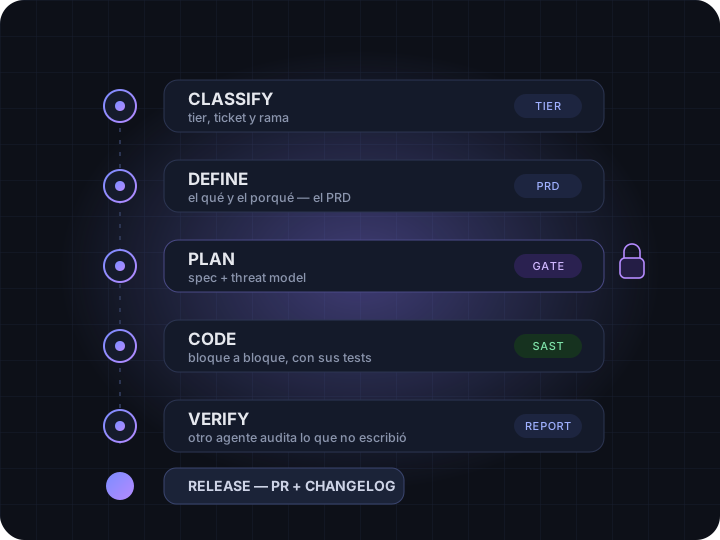
Nunca invocás una fase a mano. Cada flecha necesita tu aprobación explícita, y cada fase commitea lo que produjo al cerrarse.
Entiende qué estás pidiendo, lee tu stack, abre un ticket y una rama. Vos confirmás la clasificación.
El qué y el porqué: el PRD. Toma el que ya tenés —un ticket, un documento, un párrafo— y lo valida contra el código.
El cómo y qué puede salir mal: la especificación y el threat model. Gate aplicado por un hook: sin spec aprobada, no hay código.
Implementado bloque por bloque, cada uno con sus tests. Gate: suite en verde y SAST limpio.
Un agente que no escribió el código lo contrasta contra el PRD y la spec, y escribe el veredicto en un reporte. Si falla, vuelve a CODE.
CHANGELOG, pull request, ticket y cierre. Lo que pasó queda escrito en la historia del repo, no en un chat.
La distinción que sostiene todo
Antes de cada escritura, código que está fuera del modelo lee el estado y rechaza dos cosas distintas: una transición que el grafo no tiene, y una escritura de código fuente desde una fase que la prohíbe. No hay forma de hablarle para pasar, porque la decisión nunca llega al modelo.
Seguridad
Dos controles, en dos momentos, cada uno atrapa lo que el otro no puede ver. Los dos producen un reporte, no un flag — incluido lo que descartaste y por qué.
Mira el diseño antes de que exista. Ciego a los bugs de implementación, que es justo lo que ve el otro control.
Mira el código sin ejecutarlo. Ciego a la lógica de negocio y a la autorización, que es justo lo que vio el threat model.
La fase VERIFY la corre un agente que no escribió ese código. Nadie revisa su propia tarea.
PRD, spec, threat model, reporte de SAST y reporte de verificación viven bajo docs/, commiteados fase por fase.
En acción
Capturas reales del pipeline trabajando sobre un repositorio: el diagrama de fases, un gate cerrándose, un hook rechazando una escritura y una fase que cierra con evidencia.
Todo lo que ves acá queda commiteado en tu repositorio, fase por fase. Seis meses después alguien puede leer por qué se hizo así.
Este es fácil: no cuesta nada y no hay una versión mejor esperándote detrás de un pago.
Todo el framework
FREE · para siempre
Instalación y configuración a tu cargo, bajo tu responsabilidad.
Servicios opcionales
A medida
El framework ya está publicado: podés clonarlo e instalarlo ahora mismo. Dejanos tus datos si querés que te acompañemos en el arranque o te avisemos de cada release.
Tu pedido de private preview quedó en la lista. Te escribimos al email que dejaste cuando se libere tu cupo.
Número de solicitud: —